

บทความต้นทางวันที่ 30 มีนาคม 2026 อธิบายการใช้ปลั๊กอิน Codex ใน Claude Code การเปรียบเทียบจุดแข็งของโมเดลและ ROI เป็นมุมมองในต้นฉบับ ไม่ใช่ผลจัดอันดับที่ใช้ได้กับทุกงาน รายละเอียดเครื่องมืออ้างอิงตามวันที่ต้นทาง ภาพปกและภาพประกอบมาจากบทความเดิม แต่ยังไม่ได้ยืนยัน URL หรืออัตลักษณ์วิดีโอต้นทาง จึงไม่เพิ่มวิดีโอฝังหรือระบุลิงก์วิดีโอจากการคาดเดา · แหล่งอ้างอิงในบทความต้นทาง
การเขียนโค้ดด้วย AI ไม่ได้จบแค่ “ให้บอทสร้างโค้ดให้” แต่สิ่งที่ทำให้งานเดินต่อได้จริงคือ การตรวจคุณภาพ และ การลดความเสี่ยง ก่อนส่งขึ้นโปรดักชัน ล่าสุดมีปลั๊กอินทางการที่นำ Codex เข้าไปอยู่ในโฟลว์ของ Claude Code อย่างแนบเนียน ทำให้การรีวิวโค้ดและการกดดันให้แสดงจุดบกพร่องทำได้ง่ายขึ้นกว่าการโยนงานข้ามเครื่องมือแบบเดิม
บทความนี้จะอธิบายภาพรวมว่าปลั๊กอินดังกล่าวช่วยอะไร ทำไมคนจำนวนมากถึงนำมาใช้เพื่อ “รีวิวแบบมีแรงกดดัน” รวมถึงแนวคิดการเลือกใช้ Codex กับ Claude Code อย่างมีเหตุผล พร้อมแนวทางใช้งานจริงตั้งแต่ตั้งค่า ไปจนถึงวิธีป้อนผลรีวิวกลับสู่กระบวนการพัฒนา
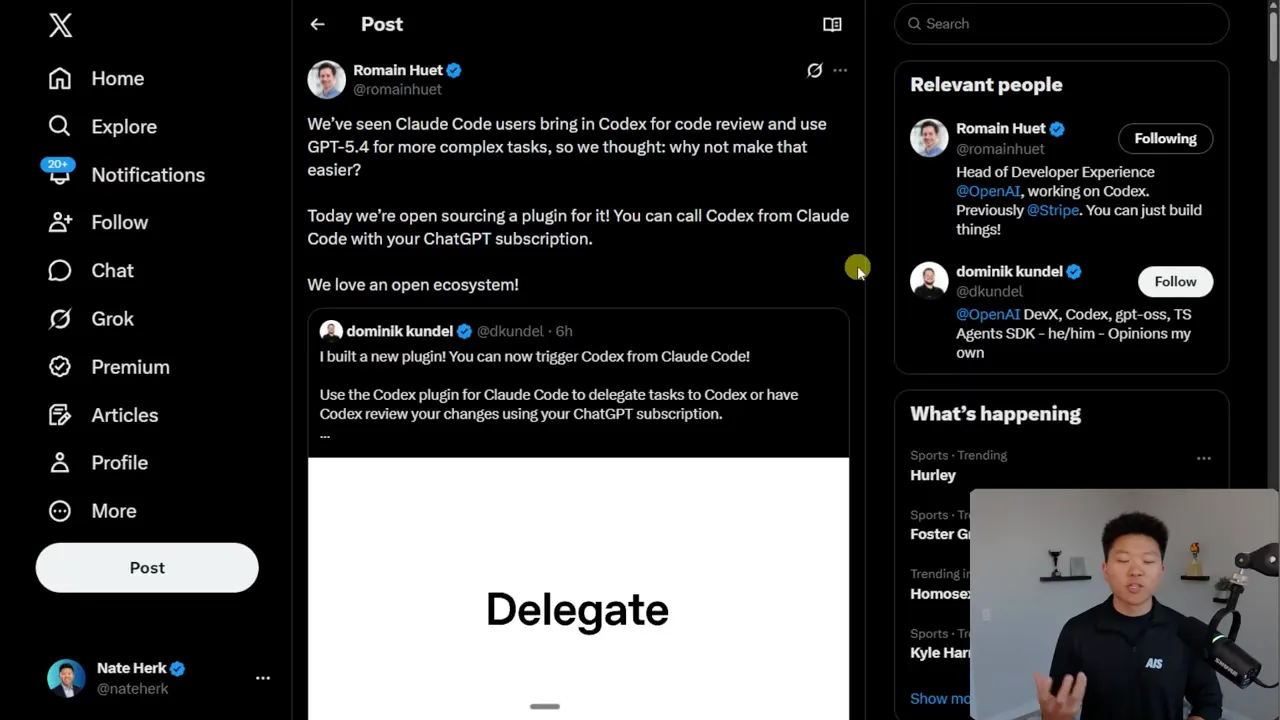
ด้านล่างคือสาระสำคัญที่เราจะลงให้ลึก: ปลั๊กอินนี้เปิดทางให้ Codex ทำหน้าที่เป็นผู้ช่วยรีวิวโค้ดภายในโปรเจกต์เดียวกัน ไม่ใช่แค่สร้างโค้ดใหม่
Codex plugin สำหรับ Claude Code คืออะไร และเหมาะกับงานแบบไหน
Codex plugin สำหรับ Claude Code คือส่วนเสริมที่ทำให้สามารถเรียกความสามารถของ Codex ภายในสภาพแวดล้อมที่ Claude Code ทำงานอยู่ได้โดยตรง เป้าหมายหลักคือ เพิ่มชั้นการตรวจสอบ ให้กับโค้ดที่กำลังพัฒนา
หลายทีมใช้ Claude Code หรือระบบเขียนโค้ดแบบโต้ตอบเพื่อเร่งการสร้างฟีเจอร์ แต่ปัญหาที่เจอบ่อยคือโค้ดที่ “ทำงานได้ในครั้งแรก” ยังอาจซ่อนบั๊กด้านขอบเขต (edge cases) หรือความเสี่ยงเชิงตรรกะ (logic risk) ไว้
ดังนั้นปลั๊กอินนี้จึงถูกใช้อย่างเด่นชัดใน 3 สถานการณ์
- Code review บนงานที่กำลังแก้ (รวมทั้ง uncommitted changes) เพื่อจับจุดที่อาจพลาด
- Adversarial review หรือการรีวิวแบบกดดัน เพื่อหาความผิดพลาดเชิงการออกแบบ ความล้มเหลว และ trade-off
- การทำ audit ก่อน merge ลดโอกาสเจอบั๊กหลังปล่อย
ทำไมถึงไม่แค่ใช้เครื่องมือเดียวไปเลย: จุดแข็งที่เสริมกัน
สิ่งที่น่าสนใจคือ Codex และ Claude Code มีจุดอ่อนที่ “ส่งผลตรงกันข้าม” ในภาพรวม กล่าวคือ
Claude Code/Opus: มักเก่งเรื่องการวางโครง แต่บางครั้งทำให้หนักมือ
สิ่งที่ผู้ใช้จำนวนหนึ่งพูดถึงในเชิงข้อจำกัด ได้แก่ ความโน้มเอียงที่จะทำงานหนักเกินจำเป็น (over-engineering) ใช้ทรัพยากรด้านโทเคนมาก และอาจเกิดแนวโน้มหลุดจากเป้าหมายระยะยาวเมื่อทำงานยาว (long-run drift)
อย่างไรก็ตาม ในด้านที่ตรงกันข้าม Claude Code มัก “จัดระบบ” หรือมีความเป็นกระบวนการมากกว่า เหมาะกับงานที่ต้องมีการวางแผนและต่อยอดเป็นเฟส
Codex: บางครั้งไม่ถนัดการวางแผนตั้งแต่ต้น แต่ชัดมากกับการตรวจสอบและการกดดัน
จุดที่มักถูกพูดถึงคือ Codex อาจไม่เก่งเท่าในการวางแผนล่วงหน้า หรือการถามคำถามก่อนเริ่มทำงาน อีกทั้งผลลัพธ์ด้านความคิดสร้างสรรค์อาจดู “เป็นสไตล์ที่ค่อนข้างแข็ง” กว่า
แต่ในทางกลับกัน Codex กลับเด่นมากในการ อ่านโค้ดและตั้งสมมติฐานเพื่อหาจุดพัง เช่น การหาช่องโหว่ของเงื่อนไข การทำให้เห็น failure modes และการไล่ตรวจตรรกะจากมุมที่ท้าทาย
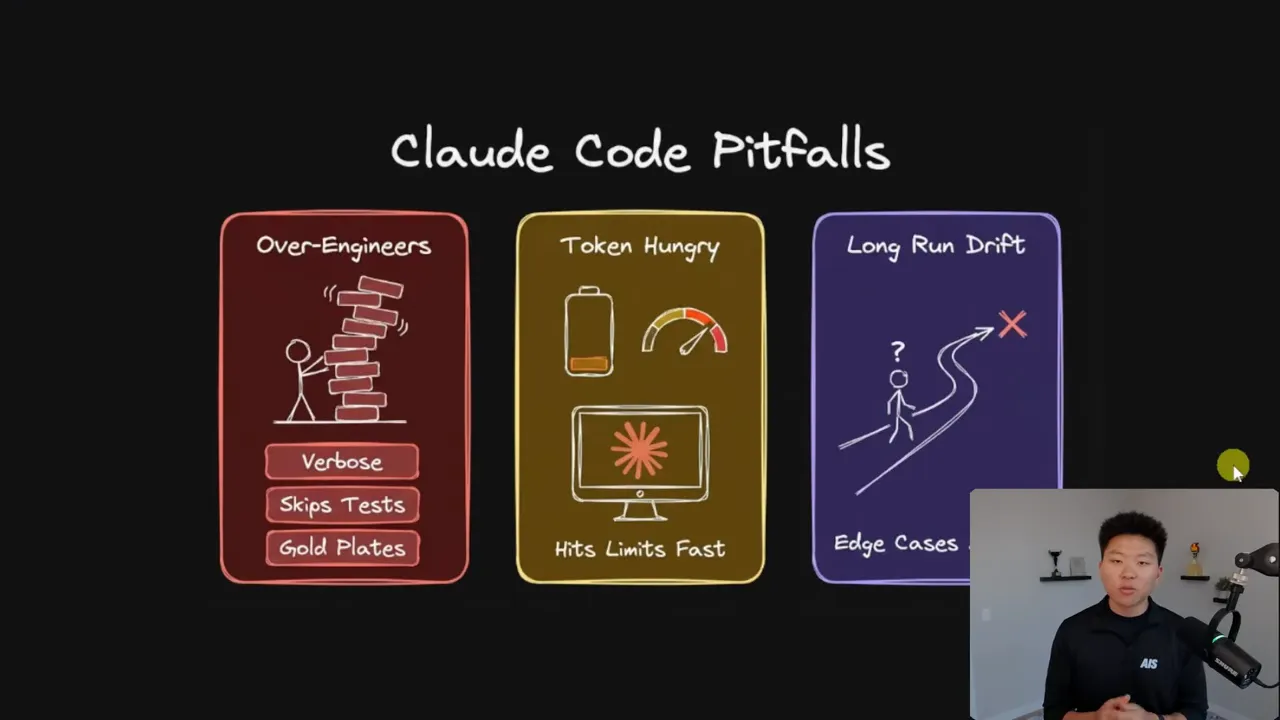
ภาพรวมคือ Codex กับ Claude Code ไม่ได้เก่งคนละอย่างแบบแยกขาด แต่ “เสริมจุดบอด” ของกันและกันได้เมื่อใช้อย่างถูกบทบาท
Codex vs Claude Code: เบนช์มาร์กสื่ออะไร (และไม่สื่ออะไร)
คำถามที่คนมักตั้งก่อนติดตั้งคือ “คุ้มไหม ถ้า Codex ดีกว่า ทำไมไม่ใช้ Codex อย่างเดียว”
แนวคิดที่ควรถอดรหัสคือ เบนช์มาร์กมีประโยชน์เพื่อชี้แนวโน้มความสามารถ แต่ไม่ควรใช้ตัดสินแบบ 100% เพราะงานจริงขึ้นกับบริบท เช่น โค้ดเบสเดิม, โครงสร้างโปรเจกต์, ข้อกำหนดเฉพาะทาง และวิธีที่ผู้ใช้ตั้ง prompt
ในกรณีการเปรียบเทียบที่ถูกหยิบยกมา มุมมองหนึ่งคือบางหมวด Claude/Opus มีคะแนนนำเล็กน้อย แต่หมวดอื่น Codex/เทียบกับรุ่นที่ใช้ มักทำได้ดีกว่า และเมื่อมองต้นทุนต่อความสามารถก็ยิ่งทำให้การเรียก Codex เฉพาะงาน “ตรวจสอบ” ดูสมเหตุสมผลกว่า
อย่างไรก็ดี ความเห็นที่ใช้ได้จริงคือ: เบนช์มาร์กช่วยให้เริ่มทดลองได้เร็ว แต่ต้องทดสอบในบริบทเดียวกับงานของเราเสมอ
วิธีตั้งค่าและเรียกใช้ปลั๊กอินใน Claude Code
การตั้งค่าปลั๊กอินโดยทั่วไปค่อนข้างตรงไปตรงมา: มีขั้นตอนสำหรับ เปิด marketplace จากนั้น ติดตั้งปลั๊กอิน Codex และ ทำให้พร้อมใช้งานในสภาพแวดล้อม
แนวทางปฏิบัติที่ควรทำตามเพื่อหลีกเลี่ยงปัญหา
- เปิดใช้งาน marketplace ภายในระบบที่รองรับปลั๊กอิน
- ติดตั้งปลั๊กอิน Codex และตรวจสอบว่า “enabled” แล้ว
- ยืนยันคำสั่งเรียกใช้งาน เช่น เมนูที่แสดงรายการคำสั่งภายใต้ Codex
หลังเปิดใช้งานแล้ว จุดที่คนใช้จริงคือการพิมพ์คำสั่งเรียกฟังก์ชัน Codex เพื่อทำ “รีวิว” ภายในโปรเจกต์เดียวกัน ซึ่งช่วยให้ไม่ต้องสลับบริบทไปมา
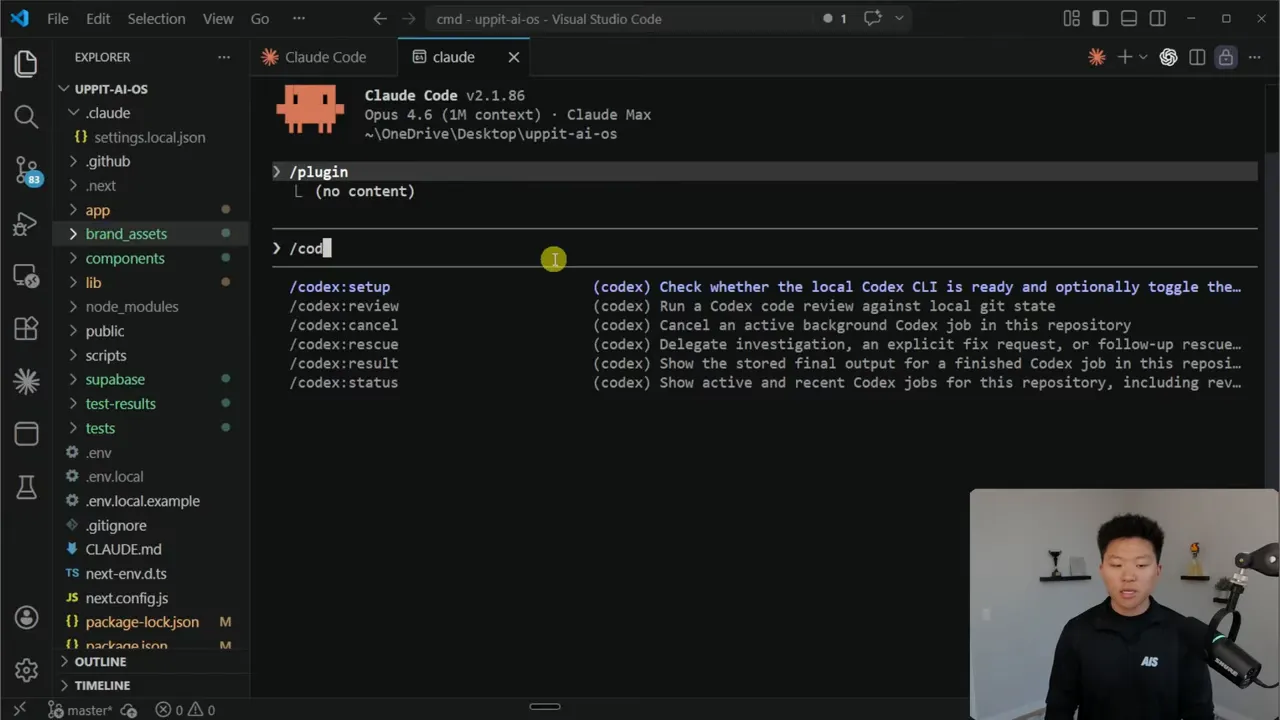
การเข้าถึงคำสั่ง Codex ภายใน Claude Code ทำให้ workflow แบบ audit กลายเป็นส่วนหนึ่งของการพัฒนา ไม่ใช่กิจกรรมแยกต่างหาก
ฟังก์ชันหลักที่ควรรู้: Review vs Adversarial Review
ปลั๊กอินมีคำสั่งที่ถูกใช้งานบ่อยอยู่ 2 แนวคิดหลัก
1) Review: รีวิวมาตรฐานแบบอ่านโค้ดและเสนอจุดปรับปรุง
เหมาะกับการทำโค้ดรีวิวบนงานที่กำลังปรับ เช่น
- ตรวจ uncommitted changes
- เปรียบเทียบคนละ branch
- ดูความเสี่ยงระดับกลาง และแนวทางแก้ที่ทำตามได้
2) Adversarial Review: รีวิวแบบกดดันเพื่อหาจุดพัง
นี่คือจุดที่ทำให้ปลั๊กอินถูกพูดถึงมากที่สุด เพราะมันพยายาม “ตั้งโจทย์ให้โค้ดแสดงความเปราะบาง” เช่น
- ตั้งคำถามต่อ design และการตัดสินใจที่เลือกไว้
- ไล่หา failure modes
- พิจารณา trade-off และความปลอดภัยของพฤติกรรมในสถานการณ์สุดโต่ง
ผลลัพธ์มักออกมาในรูปแบบที่ใช้งานต่อได้ เช่น มีการจัดลำดับความสำคัญ (high/medium) พร้อมข้อเสนอแนะและ next steps
เวิร์กโฟลว์ที่ใช้งานจริง: สร้างด้วย Claude Code แล้วให้ Codex “จับบั๊ก”
รูปแบบการทำงานที่ให้ผลดีในทางปฏิบัติมักเป็นแบบนี้
ขั้นตอนแนะนำ (ทำซ้ำได้ในทุกโปรเจกต์)
- ใช้ Claude Code ทำ POC หรือฟีเจอร์หลัก เน้นให้ได้โครงสร้างที่เดินได้
- เรียก Codex เพื่อทำ Adversarial Review กับโค้ดที่เพิ่งสร้างหรือช่วงที่เสี่ยง
- แตกข้อเสนอออกเป็นแพ็กเล็ก เช่น กลุ่มความเสี่ยงตรรกะ, กลุ่ม data integrity, กลุ่ม UI ที่กระทบการใช้งาน
- ป้อนกลับให้ Claude Code implement โดยใช้คำสั่งหรือโหมดที่เหมาะกับการลงมือแก้จริง
- ทำรอบรีวิวซ้ำ เฉพาะส่วนที่แก้ใหญ่หรือเป็นจุดเสี่ยง
แนวคิดสำคัญคือ Codex ไม่ได้ถูกใช้เพื่อ “เขียนทุกอย่าง” แต่ใช้เพื่อ “ทำให้เราคิดเหมือนคนที่จะหาจุดพัง” ซึ่งช่วยลดช่วงเวลาที่คนอ่านเองแล้วพลาดบาง edge case
ตัวอย่างสิ่งที่ควรจับตาจาก Adversarial Review
สิ่งที่มักถูกชี้ออกมาเวลาทำ adversarial review จะอยู่ในหมวดเหล่านี้
- State machine หรือเงื่อนไขการเปลี่ยนสถานะผิดลำดับ เช่น เล่นเกมแล้วเข้าเงื่อนไขที่ทำให้ชนะไม่ได้
- Bug ที่เกิดจาก rollback หรือ persistence เช่น “บันทึกแล้วกลับไปผิดสเตต” หรือ continue ทำให้ข้อมูลเสีย
- เงื่อนไขที่อิงค่าตัวเลขเฉพาะ ที่อาจไม่สอดคล้องกับ flow ทั้งระบบ
สิ่งเหล่านี้โดยธรรมชาติจะถูกมองข้ามได้ง่ายเพราะโค้ดดูเหมือน “เดินได้” ในกรณีตัวอย่างที่เราลองเอง
เมื่อไหร่ควรใช้ Codex เฉพาะส่วน (และเมื่อไหร่ไม่ควร)
การเลือกใช้ไม่จำเป็นต้องเป็น 0% หรือ 100% เสมอไป แต่ควรตอบว่า “งานนี้ต้องการคุณสมบัติแบบไหน”
ใช้ Codex เป็นหลักเมื่อ
- ต้องการ audit ความถูกต้อง ก่อนปล่อย
- ต้องการ pressure test ข้อกำหนดที่คลุมเครือ
- ต้องการจับ edge cases ที่มาจากการสลับ state หรือเงื่อนไขซ้อนกัน
ใช้ Claude Code เป็นหลักเมื่อ
- ต้องการวางโครงสร้างและแผนการแก้แบบเป็นขั้นตอน
- ต้องการแก้โค้ดขนาดใหญ่ทั้งระบบโดยใช้ความสม่ำเสมอของสไตล์
- ต้องการให้ผลลัพธ์ “ต่อยอดงานได้เร็ว” ในเชิง implement
Pitfalls ที่ควรระวัง: ใช้แล้วจะเสียเวลาเพราะอะไรบ้าง
แม้ workflow จะดูลื่น แต่มีจุดที่มักเจอและควรเตรียมแผนแก้
1) Adversarial review ใช้เวลามากกว่าปกติ
รีวิวแบบกดดันมักต้องเตรียมสภาพแวดล้อม ตรวจ working tree และ diff ก่อน จึงมีแนวโน้มใช้เวลามากกว่า review แบบปกติ
2) ปลั๊กอินต้องเข้าใจ repository structure
ในระบบบางสภาพแวดล้อมอาจเกิดปัญหาจาก path หรือการเข้าถึงไฟล์ ทำให้รีวิวไม่ทำงานตามที่คาด
วิธีลดโอกาสเจอปัญหา: ทำให้โปรเจกต์อยู่ในโฟลเดอร์มาตรฐาน, เลี่ยงการตั้งค่า path ซับซ้อน, และตรวจสอบ permission ก่อนรันงานใหญ่
3) อย่าให้ AI แก้ทุกอย่างตามคำแนะนำทันที
แนวทางที่ปลอดภัยกว่า คือให้แตกข้อเสนอเป็นกลุ่มความเสี่ยง แล้วเลือกแก้ “สิ่งที่กระทบ correctness ก่อน” เช่น bugs ที่ทำให้ระบบเข้าชุดสถานะผิด ทำให้เกิดข้อมูลเสีย หรือทำให้ผู้เล่นติดค้าง
4) อย่าลืมทำ validation หลังแก้
แม้ AI ระบุปัญหาได้ดี แต่การยืนยันด้วยการรันกรณีทดสอบสั้น ๆ (smoke tests) ช่วยป้องกันการแก้แล้วกระทบพฤติกรรมอื่น
Checklist สำหรับการเริ่มใช้ปลั๊กอินแบบมืออาชีพ
หากต้องการให้ผลลัพธ์คมขึ้น ให้ใช้ checklist นี้ก่อนเรียกรีวิว
- ระบุขอบเขตงาน ว่ากำลังแก้ส่วนไหน และมีความเสี่ยงแบบใด
- เตรียมข้อมูลสำหรับ diff ให้เครื่องมือเห็นการเปลี่ยนแปลงอย่างถูกต้อง
- ตั้งเป้าหมาย correctness เช่น “กัน soft lock, กัน unwinnable state, กัน rollback bug”
- พร้อมรับผลเป็นแพ็ก เพื่อให้แก้แบบเป็นรอบ
คำศัพท์เฉพาะทางที่น่าสนใจ
Adversarial Review
การรีวิวโค้ดแบบ “กดดัน” ให้ตรวจจุดพัง โดยตั้งสมมติฐานเชิงลบหรือ extreme scenarios เพื่อล่า failure modes
Edge cases
เคสที่เกิดน้อย แต่สำคัญ เช่น การกดปุ่มผิดลำดับ, การเปลี่ยน state ซ้อน, การมีข้อมูลบางแบบแล้ว logic ไม่สอดคล้อง
Long-run drift
แนวโน้มที่งานยาวอาจหลุดจากเป้าหมายหรือข้อกำหนดเดิม เพราะบริบทเปลี่ยนหรือโมเดลเริ่มสรุปผิด
State machine
ระบบที่พฤติกรรมขึ้นกับ “สถานะ” และการเปลี่ยนสถานะตามเงื่อนไข หากเงื่อนไขผิดลำดับ จะเกิดบั๊กเชิงตรรกะได้
บทสรุป
การนำ Codex เข้าไปอยู่ใน Claude Code ผ่านปลั๊กอิน ไม่ได้เพิ่มแค่ “อีกเครื่องมือหนึ่ง” แต่เพิ่ม ระบบตรวจคุณภาพแบบโฟกัส ให้กับงานพัฒนา โดยเฉพาะความสามารถด้าน adversarial code review ที่ช่วยค้นจุดพังซึ่งคนอ่านเองอาจมองข้ามได้ง่าย
มุมที่คมที่สุดคือการมอง Codex และ Claude Code เป็นคนละบทบาท: Claude Code เหมาะกับการสร้างและจัดระบบ ส่วน Codex เหมาะกับการกดดันและ audit ให้โค้ดพิสูจน์ตัวเอง ก่อนส่งต่อให้ผู้ใช้งานจริง ในเชิงปฏิบัติ แนวทาง “ใช้ Claude Code เพื่อทำให้เดินได้ แล้วใช้ Codex เพื่อกันบั๊ก” มักให้ ROI ที่ดีที่สุดมากกว่าการพยายามเลือกเครื่องมือเดียวให้ครอบทุกขั้นตอน
หมายเหตุเรื่องภาพประกอบ
ภาพถูกแทรกไว้เพื่อจับประเด็นตามช่วงที่เกี่ยวข้องกับการเปิดใช้งานคำสั่ง การเปรียบเทียบภาพรวม และการเข้าถึงฟังก์ชันรีวิวแบบกดดัน
