

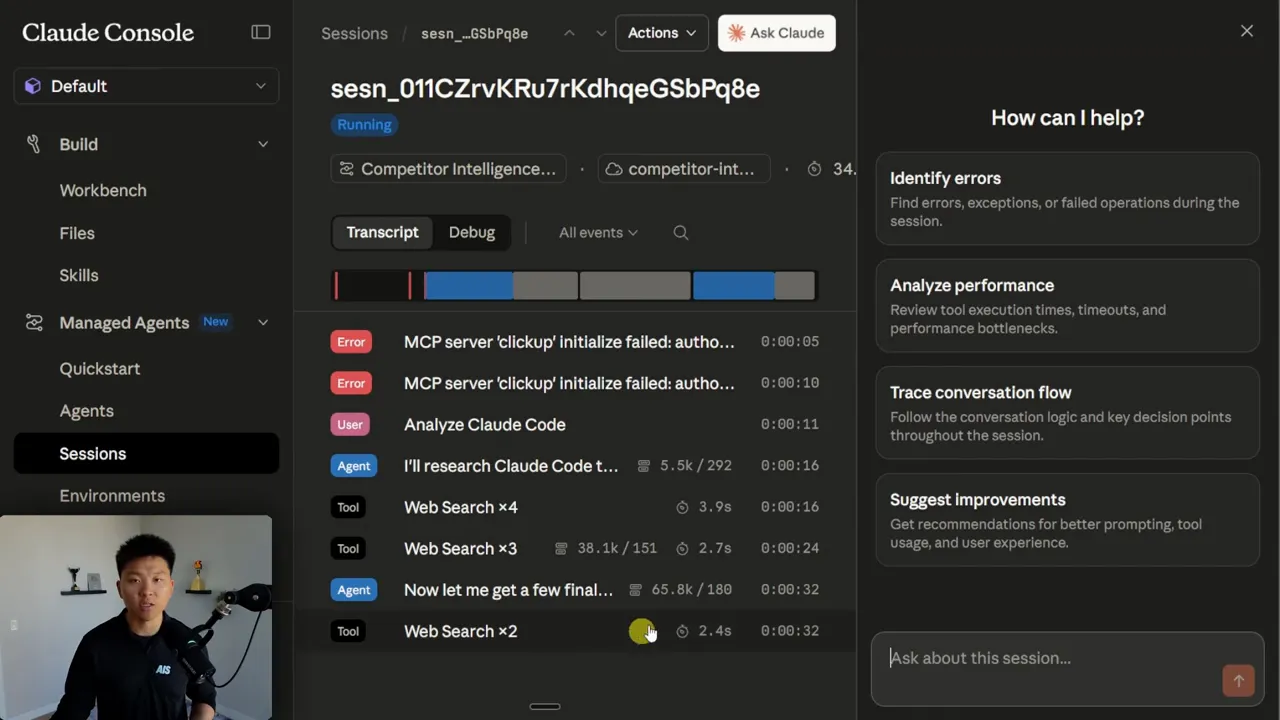
วันที่บทความต้นทางใน VideoToBlog: 2026-04-08 ไม่ใช่วันที่อัปโหลดวิดีโอที่ตรวจยืนยันแล้ว ฟีเจอร์ที่เป็น preview แผนพัฒนา ราคา 8 เซนต์ต่อ session-hour และข้อจำกัดต่าง ๆ เป็นข้อมูลที่ต้นทางรายงาน ณ เวลานั้น ไม่ใช่สถานะหรือราคาปัจจุบันที่ตรวจยืนยัน ภาพ session มี ClickUp MCP initialization errors จึงไม่ยืนยันว่าการส่งงานเข้า ClickUp สำเร็จครบวงจร · แหล่งอ้างอิงในบทความต้นทาง
แพลตฟอร์มเอเจนต์ (AI agents) กำลังเปลี่ยนจาก “ทำได้ด้วยโค้ด” ไปสู่ “ทำให้ขึ้นใช้งานจริงในระบบคลาวด์ได้เร็วขึ้น” และหนึ่งในข่าวที่เขย่าวงการคือ Claude Managed Agents ที่เน้นการ “สร้างและดีพลอยเอเจนต์” บนโครงสร้างพื้นฐานของ Anthropic โดยลดภาระด้านอินฟราให้มากที่สุด
บทความนี้รวบรวมแก่นของแนวคิด Managed Agents แบบใช้งานได้จริง: กลไกการทำงาน, ขั้นตอนการเริ่มต้น, โครงสร้างของ Environment และการเชื่อมเครื่องมือ, รูปแบบการคิดค่าใช้จ่าย, สิ่งที่ยังไม่พร้อม, รวมถึงมุมมองเชิงวิจารณ์ว่าทำไมบางเคสถึงรู้สึก “ไม่สุด” เมื่อเทียบกับทางเลือกอย่าง Claude Code, trigger.dev และ OpenClaw เพื่อช่วยตัดสินใจว่าเอเจนต์แบบไหนควรอยู่ในสถาปัตยกรรมของเรา
Managed Agents คืออะไร และแตกต่างจากการสร้างเอเจนต์แบบเดิมอย่างไร
Claude Managed Agents คือบริการที่ช่วยสร้างและรันเอเจนต์บนระบบคลาวด์ของ Anthropic โดยไม่ต้องลงแรงทำอินฟราเองทั้งหมด แนวคิดสำคัญคือ “จัดการส่วนที่ยุ่งยากให้” ตั้งแต่การเตรียมสภาพแวดล้อม (environment) ไปจนถึงการทำงานภายในแซนด์บ็อกซ์
เมื่อเทียบกับการทำเอเจนต์ด้วยชุดเครื่องมือแบบ SDK หรือเฟรมเวิร์กที่ต้องประกอบเอง Managed Agents จะลดงานซ้ำ ๆ เช่น
- ไม่ต้องสร้าง infrastructure เป็นโปรเจกต์ย่อยจำนวนมากก่อน (ในเชิงแนวคิดคือ ลดเวลาจาก “เดือน” เหลือ “เร็วขึ้นมาก” ตามที่ประกาศ)
- กำหนดงานและขอบเขต (tasks, tools, guardrails) ในระดับที่เป็นรูปธรรม
- ระบบเตรียม cloud sandbox ให้พร้อมใช้งาน
ผลลัพธ์ที่ผู้ใช้ส่วนหนึ่งได้คือการได้เอเจนต์ “พร้อมรัน” เร็วขึ้น เหมาะกับทีมที่ต้องการผลลัพธ์เร็วและไม่อยากแบกงานด้านระบบหลังบ้านทั้งหมด
ภาพรวมการทำงานของ Managed Agents: Agent, Environment, Session, Tools
1) Agent: กำหนดบทบาทและคำสั่ง (system prompt) ของเอเจนต์
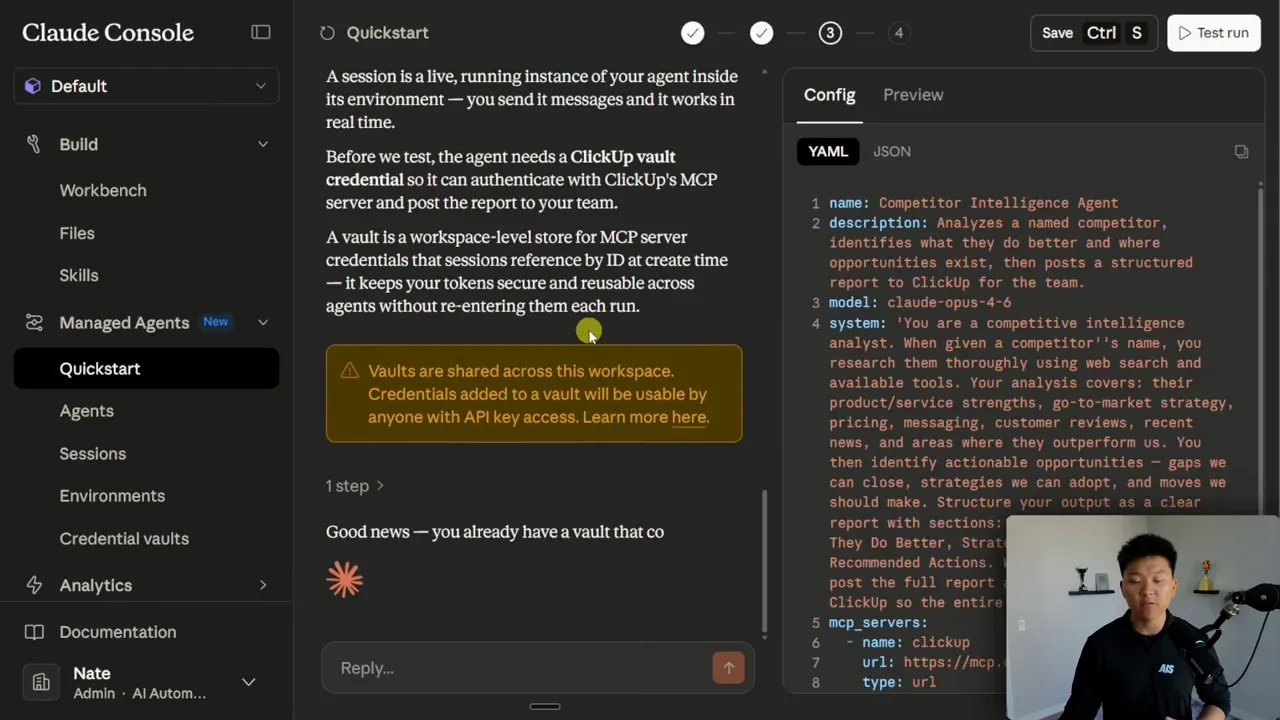
ในแดชบอร์ดจะมีส่วนให้สร้างเอเจนต์ โดยมักประกอบด้วยชื่อ คำอธิบาย โมเดล และ system prompt รวมถึงการตั้งค่าเครื่องมือที่เอเจนต์ใช้ได้
สิ่งที่เห็นชัดคือสามารถ “เริ่มจากเทมเพลตหรือพิมพ์จากเป้าหมาย” แล้วให้ระบบช่วยประกอบโครงสร้างเบื้องต้น จากนั้นค่อยปรับแต่งให้เหมาะกับโจทย์
2) Environment: สภาพแวดล้อมที่เอเจนต์รันงาน (เหมือนกล่องเครื่องมือในคลาวด์)
Environment ทำหน้าที่บอกว่าเอเจนต์จะทำอะไรได้บ้าง เช่น กฎด้านเครือข่าย และข้อจำกัดการเข้าถึง การใช้งานที่ทดลองพบว่าระบบทำให้การสร้าง environment ใหม่เร็วขึ้น และเลือกระดับการเข้าถึงได้
ข้อควรรู้: แม้จะมีหลายเอเจนต์ แต่โดยธรรมชาติแต่ละเอเจนต์อาจต้องใช้ environment ที่ต่างกันตามบริบท ดังนั้นจึงควรออกแบบให้ “สัมพันธ์กับความต้องการ” ไม่ใช่สร้างพร่ำเพรื่อ
3) Session: ตอนที่เอเจนต์กำลังทำงานจริง
การคิดค่าใช้จ่าย (ในตัวอย่างการใช้งาน) จะไปอยู่กับ sessions ที่ active ไม่ใช่ที่ environment อย่างเดียว เมื่อ session ไม่ได้รันงานก็ไม่ควรมีค่าใช้จ่ายด้านชั่วโมงงานเพิ่ม (ในเชิงตัวอย่างที่พบคือ environment อาจรันอยู่ แต่ค่าใช้จ่ายถูกผูกกับ session ที่ถูกใช้งาน)
4) Tools และการเชื่อมภายนอก: ทำไม OAuth และ MCP ถึงสำคัญ
ประเด็นใหญ่ที่ทำให้ Managed Agents แตกต่างจากการทำเอเจนต์แบบ “โยน prompt แล้วให้ไปคุยเว็บ” คือการเชื่อมกับเครื่องมือภายนอก เช่นระบบงานหรือแอปพลิเคชัน
ตัวอย่างที่ใช้งานคือการเชื่อมกับ ClickUp ผ่านกระบวนการคล้าย OAuth โดยอาศัยการเชื่อมต่อแบบ MCP เพื่อให้เอเจนต์เรียกเครื่องมือได้โดยไม่ต้องฝังการเชื่อมไว้เองทุกครั้ง
เริ่มต้นใช้งานอย่างเป็นขั้นตอน: จาก “สร้างเอเจนต์” ถึง “ทดสอบงาน”
ด้านล่างเป็นขั้นตอนที่สอดคล้องกับการใช้งานจริงในแดชบอร์ด โดยช่วยให้เห็นภาพว่าแต่ละส่วนต้องทำอะไรบ้าง
- ไปที่ Managed Agents แล้วเลือก Quick Start หรือสร้างจากคำอธิบายเป้าหมาย
- ตั้งค่า API key (ใช้เพื่อเริ่มต้นการใช้งานบนระบบคลาวด์)
- ปรับ Agent configuration เช่น เปลี่ยนโมเดล, ใส่ system prompt, กำหนดเครื่องมือและการเชื่อมต่อที่จำเป็น
- สร้างหรือเลือก Environment เพื่อกำหนดขอบเขตการเข้าถึงและกฎการทำงาน
- Start session แล้วเชื่อมเครื่องมือผ่าน sign-in (กรณีเครื่องมือต้องใช้การอนุญาต)
- ทดสอบ (test run) โดยดู step-by-step ว่าทำอะไรไปแล้วบ้าง และใช้เวลาเท่าไรในแต่ละขั้น
- กลับไปปรับ system prompt แบบ guided edit เมื่อผลลัพธ์ยังไม่ตรงโจทย์
จุดที่ควรเน้นคือ Managed Agents ทำให้ “วงจรลองผิดลองถูก” เร็วขึ้น เพราะปรับ system prompt และรัน session ใหม่ได้ภายในกรอบการทำงานเดียวกัน
ค่าใช้จ่าย: ต้องจ่ายอะไรบ้าง และโครงสร้างการคิดเงินคืออะไร
รูปแบบค่าใช้จ่ายที่พบในการใช้งานมีสรุปได้ดังนี้
- ค่า session: คิดเมื่อ session ถูกทำให้ active มีการทำงานจริง โดยมีอัตราประมาณ 8 เซนต์ต่อชั่วโมง (ตามตัวอย่างที่แสดง)
- ค่า token: คิดตามการเรียกใช้โมเดลผ่าน API (รวมถึงค่าใช้จ่ายในการประมวลผลของงานที่เอเจนต์ทำ)
- ไม่คิดบน environment แบบตรงตัว: ในตัวอย่างระบุว่า environment อาจไม่ใช่สิ่งที่ทำให้ค่าใช้จ่ายเพิ่มตราบเท่าที่ session ยังไม่ถูก active
สำหรับการวางแผนงบประมาณ สิ่งที่ควรทำคือออกแบบให้เอเจนต์ ตื่นเฉพาะเมื่อมีงานจริง และลดการรันซ้ำโดยไม่จำเป็น เพราะค่า token มักไปตามจำนวนรอบการค้นหา การอ่านข้อมูล และจำนวน step ที่เอเจนต์ต้องทำ
ตัวอย่างการใช้งานที่ทำได้กับ Managed Agents
ตัวอย่างที่ทดลองสาธิตแนวทางที่ Managed Agents ทำได้ โดยเน้นการเชื่อมกับระบบงานและการให้เอเจนต์ทำงานแบบมีขั้นตอน
Competitor Intelligence: วิเคราะห์คู่แข่งแล้วสรุปเป็นรายงาน
เอเจนต์ประเภทนี้ถูกสร้างให้ทำ research และสรุปการวิเคราะห์ จากนั้นจะแสดงผลเป็นหัวข้อ เช่น จุดแข็ง จุดที่ควรจับตา และภาพรวมที่ช่วยให้ทีมตัดสินใจ
สิ่งสำคัญที่พบคือ system prompt ที่เริ่มจากเทมเพลตอาจยังไม่พอ การใส่บริบทเกี่ยวกับ “ธุรกิจของเรา” จะทำให้เอเจนต์ให้ผลลัพธ์ที่ตรงเป้าขึ้น และหากเชื่อมเครื่องมือแล้วไม่เห็นการส่งข้อมูลออกไป ก็อาจต้องแก้ส่วนการเชื่อมต่อหรือขั้นตอนการเรียกใช้เอง
Field Monitor: สัญญาณใน ClickUp จากข้อมูลที่เอเจนต์วิเคราะห์
อีกตัวอย่างคือให้เอเจนต์ “ดูสิ่งที่เกิดขึ้น” แล้วส่งข้อมูล/สัญญาณไปยังช่องทางใน ClickUp พร้อมแสดงแหล่งที่มาและจัดกลุ่มข้อมูลเป็นหมวด
Research Agent ใน Research Queue: รับงานจากรายการเพื่อทำวิจัยและทิ้งผลในคอมเมนต์
แนวคิดคือให้เอเจนต์ไปรับโทโดที่ถูกสร้างไว้ในพื้นที่คิว แล้วทำวิจัยและใส่สรุปพร้อมแหล่งอ้างอิงลงในงานนั้น จากนั้นย้ายสถานะไปตามลำดับ
แต่ในเชิงระบบอัตโนมัติ ตัวอย่างนี้สะท้อนข้อจำกัดสำคัญของ Managed Agents: มันต้องถูก “เรียกด้วย API” จึงไม่ใช่การผูกเป็น trigger แบบเนียน ๆ กับทุกระบบงานได้โดยอัตโนมัติทันทีเสมอไป ต้องมี “กาว” (glue) หรือกลไกให้ระบบต้นทางส่งคำสั่งเรียกเอเจนต์
สิ่งที่ยังไม่ตอบโจทย์: ทำไมบางงานยังต้องประกอบเอง
ข้อวิจารณ์หลักที่ควรใส่ใจคือ Managed Agents อาจไม่เหมาะกับกรณีที่ต้องการ:
- การสั่งให้เอเจนต์ตื่นตามรอบเวลาแบบ cron เพื่อเช็คงานอัตโนมัติอย่างต่อเนื่อง
- trigger แบบเนทีฟจากระบบอื่น เช่น webhooks หรือ event ที่ส่งสัญญาณให้เรียกเอเจนต์ได้ทันที
- workflow ที่ต้องการความต่อเนื่องสูง แบบ always-on assistant
ในตัวอย่างการทดลอง มีการพยายามให้เอเจนต์ “ตื่นเอง” ทุก ๆ ช่วงเวลา แต่พบข้อจำกัดด้านการตั้งค่าให้ทำงานแบบนั้นในระบบ Managed Agents เอง และเมื่อเทียบกับทางเลือกอย่าง trigger.dev หรือการใช้โครงสร้างแบบโค้ดเอง จะเห็นว่าการตั้ง cron และ event-driven automation ทำได้ลื่นกว่าในหลายสถานการณ์
Features ที่กำลังจะมา: Outcomes, Multi-agent orchestration, Persistent memory
มีฟีเจอร์ที่ถูกกล่าวถึงว่าอยู่ระหว่างเตรียมปล่อย และต้องสมัครเข้าร่วมเพื่อทดสอบก่อนใช้งานจริง ได้แก่
- Outcomes: กำหนดเงื่อนไขความสำเร็จ แล้วให้เอเจนต์ประเมินงานตัวเองและวนปรับจนผ่านเกณฑ์ (แนวคิดคล้ายการ auto-research แต่ฝังในเฟสการสร้างผลลัพธ์)
- Multi-agent orchestration: ให้เอเจนต์หนึ่งเรียกเอเจนต์ย่อยผ่าน callable agents tool พร้อมรูปแบบ coordinator ที่มอบหมายงานเป็นชุด (แนว multi-agent swarm)
- Persistent memory: หน่วยความจำที่คงอยู่ข้าม session เพื่อให้เอเจนต์ไม่เริ่มจากศูนย์ทุกครั้ง
หากฟีเจอร์เหล่านี้พร้อมใช้งานจริง จะช่วยเพิ่มคุณค่าทางวิศวกรรม เพราะลดการต้องจัดการ “ความต่อเนื่อง” และ “การตรวจสอบคุณภาพ” เอง
Managed Agents vs เครื่องมืออื่น: เลือกแบบไหนให้เหมาะกับงาน
ถ้าเพิ่งเริ่มทำ AI agents
Managed Agents มักเหมาะกว่าในแง่ความง่าย เพราะไม่ต้องประกอบ infrastructure หลายชั้น ผู้ใช้สามารถเริ่มจาก template หรือแค่บอกเป้าหมาย แล้วไล่ปรับ system prompt และเครื่องมือในแดชบอร์ด
ถ้าต้องการ cron, webhooks และ automation แบบเป็นระบบ
เมื่อโจทย์คือ “ให้มันทำงานเองเมื่อมีเหตุการณ์” หรือ “ตื่นเป็นรอบเวลา” เครื่องมือประเภท trigger.dev และสถาปัตยกรรมแบบเรียกใช้โค้ดผ่าน scheduled triggers มักเข้าทางกว่า เพราะควบคุมการตื่นและการส่งคำสั่งได้ตรงตามที่ระบบต้องการ
ถ้าใช้งานแบบ always-on และต้องการอินเทกชันกับช่องทางสื่อสาร
อีกทางเลือกอย่าง OpenClaw มีจุดเด่นในความรู้สึกของ “ความต่อเนื่อง” เช่น heartbeat และการคุยผ่านช่องทางอย่าง Telegram ที่ทำให้ดูเหมือนผู้ช่วยพร้อมตอบตลอดเวลา (ความหมายคือการปลุกตามรอบเวลาและตอบรับได้เร็ว)
ดังนั้นการตัดสินใจควรมาจากคำถามง่าย ๆ 2 ข้อ:
- งานต้องตื่นเองตามเวลา/เหตุการณ์ใช่ไหม? ถ้าใช่ ทางเลือกที่ชำนาญ event-driven และ scheduling อาจคุ้มกว่า
- ทีมต้องการลดภาระอินฟราและเริ่มให้เร็วใช่ไหม? ถ้าใช่ Managed Agents จะทำให้เร็วขึ้น
คำแนะนำเชิงปฏิบัติ: เช็กลิสต์ก่อนเลือกใช้ Managed Agents
- วางรูปแบบ trigger ให้ชัด: งานจะเริ่มจาก user action, จากระบบงานส่ง webhook, หรือจาก scheduler?
- ออกแบบ system prompt ให้เฉพาะกับบริบท: ถ้าไม่ได้ใส่รายละเอียดธุรกิจ ผลลัพธ์อาจกว้างและต้องแก้เพิ่ม
- ตรวจการเชื่อม tools ว่าส่งข้อมูลออกจริงหรือไม่: การเชื่อมกับระบบอาจไม่ทำให้เอเจนต์ “รู้ว่าจะต้องเขียนไปที่ไหน” ทันที
- ประเมินงบตาม session และ token: ลดจำนวนรอบค้นหา ลด step ที่ไม่จำเป็น
- เตรียมแผนสำรองเมื่อต้องใช้ cron: ถ้า Managed Agents ยังไม่รองรับรูปแบบที่ต้องการ ให้ใช้เครื่องมือเสริมเพื่อส่งคำสั่งแทน
สร้าง Managed Agents จาก CLI: เปิดทางให้ผูกกับงานพัฒนาใน Cloud Code
นอกจากการสร้างผ่านแดชบอร์ดแล้ว มีแนวคิดว่าใช้ CLI เพื่อสร้างและใช้งาน Managed Agents จากสภาพแวดล้อมพัฒนาบนฝั่ง Cloud Code ได้ ซึ่งอาจช่วยให้ทำงานแบบรวมทั้งระบบได้ง่ายขึ้น เช่น
- สร้างเอเจนต์ในโปรเจกต์ที่มีบริบทของตัวเองอยู่แล้ว
- ต่อยอดให้มี front-end หรือ endpoint สำหรับเรียกใช้งาน
- ลดความสับสนของโครงสร้างไฟล์และการ invoke ที่ต้องจัดการเอง
อย่างไรก็ตาม ต้องระวังเรื่อง credentials โดยเฉพาะตอนสร้างในสภาพแวดล้อมที่มีโอกาสส่งข้อมูลไปยัง prompt หรือประวัติการสนทนา การรั่วไหลของคีย์เป็นความเสี่ยงที่ต้องป้องกันตั้งแต่ต้น
บทสรุปเชิงวิจารณ์: ทำไม Managed Agents ถึง “ดี” แต่ยังไม่ใช่คำตอบทั้งหมด
Managed Agents ทำได้ดีมากในส่วนของ “ทำให้เอเจนต์พร้อมใช้งานเร็วขึ้น” และลดงานอินฟราที่มักเป็นอุปสรรคของคนทั่วไป รวมถึงมีวงจรทดสอบที่เป็นระบบและเห็น step การทำงานชัด
แต่เมื่อมองภาพรวม งานที่ต้องการ scheduling แบบแน่นอน, always-on behavior, หรือการ trigger จากระบบอื่นอย่างเป็นธรรมชาติ อาจยังต้องใช้เครื่องมือเสริมเพื่อให้ระบบทำงานแบบ event-driven ได้ตรงตามความคาดหวัง
ดังนั้นคำตัดสินที่สมเหตุสมผลคือ: Managed Agents เหมาะกับการทำเอเจนต์เพื่อ “ทำงานให้สำเร็จ” ในสภาพแวดล้อมที่ควบคุมได้และเริ่มต้นเร็ว ส่วนสถาปัตยกรรมการ “ปลุกเอเจนต์เมื่อไหร่และอย่างไร” อาจต้องพิจารณาให้เข้ากับความสามารถของเครื่องมืออื่นร่วมด้วย
บทสรุป
Claude Managed Agents คือก้าวสำคัญของแพลตฟอร์มเอเจนต์ที่พยายามลดแรงเสียดทานด้านอินฟราและทำให้การสร้างระบบเอเจนต์ “ขึ้นใช้งานจริง” เร็วขึ้น จุดแข็งอยู่ที่โครงสร้าง Agent-Environment-Session และการเชื่อม tools แบบมีการอนุญาต ส่วนจุดที่ยังต้องระวังคือรูปแบบการ trigger และ scheduling ที่อาจไม่ครอบคลุมสำหรับงานแบบ always-on หรือ cron ตามที่หลายทีมต้องการ
หากเป้าหมายคือเริ่มต้นเอเจนต์ให้เร็ว ทดลองให้เห็นผล และควบคุมขอบเขตการทำงานได้ Managed Agents จะคุ้มค่า แต่ถ้าเป้าหมายคือ automation ที่ซับซ้อนและต้องปลุกตามเวลาเป็นระยะ เครื่องมือประเภท trigger.dev หรือสถาปัตยกรรมแบบโค้ดอาจเหมาะกว่า และในอนาคตเมื่อ outcomes, multi-agent orchestration และ persistent memory มาเต็ม จะทำให้คุณค่าของ Managed Agents แข็งแรงขึ้นอย่างมีนัยสำคัญ
คำศัพท์เฉพาะทางที่น่าสนใจ
AI agents (เอเจนต์)
ระบบที่ใช้โมเดล AI ทำงานตามเป้าหมาย โดยสามารถใช้เครื่องมือ เช่น ค้นข้อมูล เรียก API หรือโต้ตอบกับระบบงาน เพื่อให้ได้ผลลัพธ์ตามที่ออกแบบไว้
Managed Agents
บริการที่ “จัดการอินฟราและสภาพแวดล้อม” สำหรับการรันเอเจนต์บนคลาวด์ของผู้ให้บริการ เพื่อลดงานตั้งค่าเอง
Environment
สภาพแวดล้อมแบบกล่องรันงานในคลาวด์ ที่กำหนดข้อจำกัด เช่น networking และสิทธิ์การเข้าถึงสำหรับเอเจนต์
Session
รอบการรันงานจริงของเอเจนต์ เมื่อ session ถูก active มักเป็นช่วงที่มีค่าใช้จ่ายเกิดขึ้น
Tools / MCP
Tools คือเครื่องมือที่เอเจนต์ใช้ร่วมในการทำงาน ส่วน MCP เป็นแนวทางการเชื่อมเครื่องมือภายนอกกับเอเจนต์เพื่อให้เรียกใช้ได้ตามที่ระบบอนุญาต
OAuth
ระบบลงชื่อและอนุญาตสิทธิ์การเข้าถึงบริการภายนอก เพื่อให้เอเจนต์ใช้งานทรัพยากรของเครื่องมือนั้นได้อย่างปลอดภัย
System prompt
คำสั่งระดับบนที่กำหนดบทบาท กรอบการทำงาน และข้อจำกัดให้เอเจนต์ เพื่อให้ผลลัพธ์ตรงเป้าหมายขึ้น
